
Cum creezi un portofel crypto și îl protejezi
Pe scurt: ca să creezi un portofel crypto non-custodial, instalezi o aplicație sau configurezi un dispozitiv dintr-o sursă oficială, notezi offline fraza de recuperare și verifici că o poți folosi. Partea grea nu e crearea, ci protecția: nu dai nimănui fraza, nu intri pe site-uri din linkuri primite și nu copiezi adrese din istoricul tranzacțiilor. Tranzacțiile crypto sunt, în general, ireversibile, deci o greșeală se plătește integral.
Actualizat: octombrie 2026.
Ghidul presupune că ai ales deja tipul de portofel; dacă nu, citește întâi tipurile de portofele crypto. Nu recomandăm niciun produs anume.
Cum creezi un portofel crypto, pas cu pas?
Section titled “Cum creezi un portofel crypto, pas cu pas?”Crearea unui portofel non-custodial înseamnă generarea unei perechi de chei pe dispozitivul tău și salvarea frazei din care ele pot fi refăcute. Pașii sunt aproape aceiași la aplicații și la dispozitive hardware:
- Obține software-ul sau dispozitivul doar din surse oficiale. Fișa ESAs despre fraude (2025) recomandă să instalezi doar aplicații oficiale, din magazine de aplicații de încredere, și să nu scanezi coduri QR necunoscute. Îți recomandăm să găsești singur adresa oficială a producătorului, nu s-o iei dintr-o reclamă.
- Alege „creează un portofel nou”. Aplicația sau dispozitivul generează cheile și îți afișează fraza de recuperare.
- Scrie fraza pe hârtie, în ordine. Ethereum.org recomandă să n-o păstrezi pe calculator, ci să o scrii și s-o ții în siguranță. Fără capturi de ecran, fără poze, fără notițe în cloud.
- Confirmă fraza. Dacă portofelul îți cere să reintroduci câteva cuvinte, e o verificare că ai notat corect; nu sări peste ea.
- Setează PIN-ul sau parola dispozitivului. Bitcoin.org recomandă criptarea portofelului și a telefonului, ca oricine încearcă să retragă fonduri să aibă nevoie de parolă.
- Fă o tranzacție de test. Trimite întâi o sumă mică, verifică că a ajuns, apoi continuă.
Exemplu ipotetic de test. Vrei să muți 1.000 EUR în criptoactive de pe un exchange în portofelul nou. Trimiți întâi echivalentul a 10 EUR. Verifici în portofel că a ajuns la adresa corectă și abia apoi trimiți restul. Plătești de două ori taxa de rețea, dar dacă adresa e greșită pierzi 10 EUR, nu 1.000.
Ce este fraza de recuperare și de ce e atât de importantă?
Section titled “Ce este fraza de recuperare și de ce e atât de importantă?”Fraza de recuperare (seed phrase) este o listă de cuvinte din care portofelul își regenerează toate cheile private. Fișa ESAs o descrie ca „copia de rezervă centrală” pentru accesul la portofel. După standardul BIP-39, folosit de multe portofele, are 12, 15, 18, 21 sau 24 de cuvinte dintr-o listă de 2.048.
O frază de 12 cuvinte codifică 128 de biți de entropie (plus 4 biți de sumă de control), adică 2^128 ≈ 3,4 × 10^38 combinații posibile. Nimeni nu o poate ghici. Riscul real este ca altcineva să o vadă sau să ți-o ceară: ESAs avertizează că oricine are fraza, parolele sau cheile private poate prelua controlul activelor tale și că pierderea cheilor înseamnă pierderea permanentă și ireversibilă a accesului.
Reguli fără excepție:
- Nimeni legitim nu îți cere fraza. Nici „suportul tehnic”, nici exchange-ul, nici producătorul portofelului. ESAs: firmele legitime nu îți cer parole sau coduri de securitate prin e-mail, SMS sau telefon.
- Nu o introduci pe niciun site. Fraza se introduce doar în portofelul tău, la restaurare.
- Nu o fotografiezi și nu o salvezi online.
Cum faci backup corect?
Section titled “Cum faci backup corect?”Backup-ul este copia frazei de recuperare păstrată astfel încât să supraviețuiască pierderii telefonului sau a dispozitivului, dar să nu ajungă la altcineva. Potrivit bitcoin.org, un backup păstrat într-un loc sigur te poate proteja de defecțiunile calculatorului și de multe greșeli umane.
- Păstrează fraza scrisă într-un loc ferit de foc, apă și ochii altora.
- Gândește-te la cine ar trebui să știe unde e. Bitcoin.org avertizează că fondurile se pot pierde pentru totdeauna dacă nu ai un plan pentru familie.
- Dacă folosești o parolă suplimentară (passphrase, opțională în BIP-39), ea schimbă complet cheile generate. Fără ea, fraza singură nu reface același portofel, deci o salvezi separat.
- Bitcoin.org menționează și semnătura multiplă (multisig), ca protecție împotriva furtului: o tranzacție cere mai multe aprobări independente.
Cum recunoști phishing-ul?
Section titled “Cum recunoști phishing-ul?”Phishing-ul este o încercare de a te păcăli să-ți dai datele sau să instalezi un program rău intenționat, printr-un mesaj care pare să vină de la o firmă cunoscută. Scenariul tipic, din fișa ESAs: primești un mesaj neașteptat (e-mail, telefon, pop-up, rețea socială) „de la” un furnizor crypto sau „de la” aplicația portofelului. Mesajul îți cere să rezolvi o problemă de securitate printr-un link sau să actualizezi aplicația, iar linkul sau aplicația instalează malware care fură criptoactivele.
Semnale de alarmă din aceeași fișă:
- urgență („acționează acum”), ofertă nesolicitată, randament „garantat”;
- cerere să trimiți sau să împarți cheile private ori fraza de recuperare;
- URL suspect sau greșit, logo ușor distorsionat, site care copiază aspectul unei firme reale;
- atașamente suspecte (.exe, .scr, .zip, fișiere Office cu macro-uri).
Ce faci: intri pe site doar din adresa salvată de tine (ethereum.org recomandă să-ți faci un semn de carte pentru portofelele web), contactezi firma doar prin datele ei verificate și ții software-ul și antivirusul la zi. ESAs mai recomandă parole unice și autentificare cu mai mulți factori, acolo unde e posibil.
Ce sunt adresele otrăvite (address poisoning)?
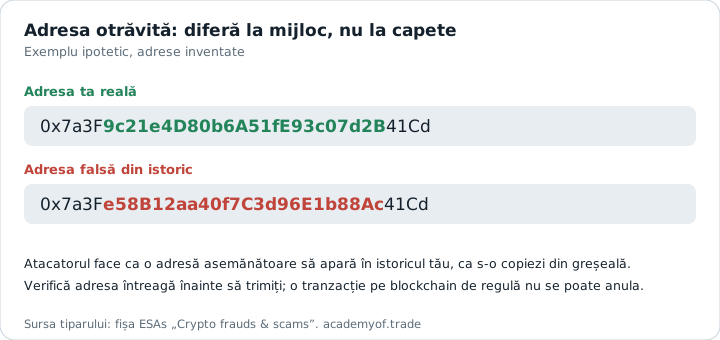
Section titled “Ce sunt adresele otrăvite (address poisoning)?”Adresele otrăvite sunt o înșelătorie în care atacatorul îți trimite o sumă infimă de pe o adresă care seamănă cu una folosită de tine, ca să apară în istoricul portofelului. Fișa ESAs descrie mecanismul: atacatorii creează adrese asemănătoare schimbând doar câteva caractere, adesea la mijlocul adresei, ca diferența să nu se vadă. Dacă copiezi adresa din istoric sau din sugestiile automate, trimiți fondurile atacatorului. Fiind în mare parte ireversibile (vezi cum funcționează blockchain-ul), tranzacțiile înseamnă bani pierduți, de regulă definitiv.
Cum te aperi:
- Nu copia adrese din istoricul tranzacțiilor. Ia adresa din sursa ei: din portofelul destinatarului sau din agenda salvată și verificată de tine.
- Compară adresa întreagă, nu doar primele și ultimele caractere. Atacul exploatează obiceiul de a copia adrese fără o verificare atentă.
- Ignoră tranzacțiile mici, neașteptate, de la adrese necunoscute. Nu interacționa cu ele.
- Folosește tranzacția de test de mai sus pentru sume importante.
Ce faci dacă ai fost păcălit?
Section titled “Ce faci dacă ai fost păcălit?”Fișa ESAs din 2025 recomandă, în ordine:
- oprești imediat orice transfer și orice contact cu atacatorii;
- schimbi parolele pe toate dispozitivele și conturile;
- revoci aprobările suspecte date contractelor inteligente; multe portofele și exploratoare de blockchain arată ce contracte pot cheltui tokenurile tale;
- dacă portofelul e compromis, muți imediat ce a rămas într-un portofel nou, cu frază nouă;
- anunți furnizorul crypto implicat, prin canalele oficiale; uneori poate îngheța contul atacatorului, dacă e pe platforma lui;
- raportezi la poliție sau la autoritatea națională de supraveghere financiară.
Atenție la „recuperatorii” care te contactează după aceea, chiar dacă se prezintă drept poliție sau autoritate și îți cer o taxă: ESAs avertizează că e adesea o a doua înșelătorie.
Pașii următori
Section titled “Pașii următori”Întrebări frecvente
Section titled “Întrebări frecvente”Pot crea un portofel fără să notez fraza?
Section titled “Pot crea un portofel fără să notez fraza?”Tehnic, da, dar dacă pierzi dispozitivul pierzi și accesul. Ethereum.org notează că fraza este, de multe ori, singura cale de recuperare.
Suportul unui exchange îmi poate cere fraza?
Section titled “Suportul unui exchange îmi poate cere fraza?”Nu. Nicio firmă legitimă nu are nevoie de fraza portofelului tău. O cerere de felul acesta este, potrivit ESAs, un semn de avertizare.
Am primit o sumă mică de la o adresă necunoscută. Ce fac?
Section titled “Am primit o sumă mică de la o adresă necunoscută. Ce fac?”Nimic cu ea. Poate fi o tentativă de adresă otrăvită. Nu copia acea adresă și verifică integral orice adresă la care trimiți.
Se poate recupera crypto trimis la adresa greșită?
Section titled “Se poate recupera crypto trimis la adresa greșită?”De cele mai multe ori, nu. ESAs notează că inversarea unei tranzacții pe blockchain nu e posibilă în majoritatea cazurilor; uneori furnizorul poate îngheța contul atacatorului, dacă acesta e pe platforma lui.
Ce reții
Section titled “Ce reții”- Creezi portofelul doar din surse oficiale și scrii fraza de recuperare pe hârtie.
- Fraza nu se dă nimănui și nu se introduce pe niciun site.
- Faci o tranzacție de test înainte de sume mari.
- Nu copiezi adrese din istoric; compari adresa întreagă (address poisoning).
- Dacă ai fost păcălit: oprești, schimbi parolele, revoci aprobările, muți fondurile, raportezi.
- ESAs (EBA, EIOPA, ESMA), „Crypto frauds & scams: stay alert and protect yourself”, 2025 (fraza de recuperare, phishing, adrese otrăvite, pașii după fraudă): PDF (accesat 9.10.2026)
- ESMA, EBA, EIOPA, avertisment comun, 6.10.2025: esma.europa.eu
- Ethereum.org, „Ethereum wallets”: ethereum.org (accesat 9.10.2026)
- Bitcoin.org, „Secure your wallet”: bitcoin.org (accesat 9.10.2026)
- BIP-39, „Mnemonic code for generating deterministic keys”: github.com/bitcoin/bips (accesat 9.10.2026)
Învață mai departe
Section titled “Învață mai departe”Dacă vrei să continui cu un curs structurat, în limba română, poți vedea cursurile de crypto ale lui Dan Toma (link de afiliere: primim un comision dacă te înscrii prin el).
Traseul de învățare · Modulul 8: Crypto · lecția 5 din 14
Verifică-ți înțelegerea
3 întrebări. Cu cel puțin 2 răspunsuri corecte treci lecția pe traseul de învățare. Progresul rămâne doar în browserul tău.
De ce trimiți întâi echivalentul a 10 EUR înainte să muți 1.000 EUR în portofelul nou?
Cum funcționează atacul cu adrese otrăvite (address poisoning)?
Ce face parola suplimentară (passphrase), opțională în BIP-39?